Четыре месяца пролетели как один миг — всё лето плюс сентябрь. После фронтенда, где ты сразу видишь результат: красивую страницу, анимацию, кнопку, которая реагирует на клик, переход на бэкенд ощущался как шаг в другую вселенную. Там ничего не светится и не двигается. Сервер принимает запрос, ищет данные, проверяет права и отдаёт нужный ответ.
В 14-м спринте мы стартовали с Node.js и Express. Это как собрать базовый каркас: сервер запускается, начинает слушать запросы, а ты учишься отдавать данные по правилам REST. Параллельно познакомились с MongoDB. Это база данных, которая хранит всё в удобном формате, будто раскладывает информацию по коробкам. А чтобы пускать только своих, прикрутили JWT. Это своего рода электронный пропуск, который подтверждает: «это действительно ты». На практике всё это собрали в проекте «Web-ларёк» — мини-магазин с корзиной и заказами.
15-й спринт дал другой подход: Nest.js. Он будто строгий, но очень удобный конструктор. Сразу задаёт структуру, чтобы код не превращался в кашу. Тут же подключили Passport.js. Это инструмент, который позволяет входить через соцсети, не придумывая каждый раз новый пароль. В проекте начали собирать модульный API-сервис.
В 16-м спринте сменили тип хранилища: вместо MongoDB взяли PostgreSQL. Если первая похожа на гибкую систему папок, то вторая — это чёткая таблица с жёсткими связями, где всё должно стоять на своём месте. Мы учились проектировать эти таблицы, связывать их между собой и писать запросы на SQL. То есть спрашивать у базы ровно то, что нужно, и ничего лишнего.
17-й спринт был про то, как сделать проект не просто рабочим, а надёжным и доступным. Мы писали тесты, чтобы ловить ошибки заранее, разбирались с Linux, пробовали Docker. Это такой контейнер, который упаковывает приложение вместе со всеми настройками, чтобы оно одинаково работало везде независимо от окружения. И самое долгожданное: подняли проекты на настоящем сервере и выложили в интернет.
Наконец, 18-й спринт посвятили безопасности. Узнали, какими способами злоумышленники пытаются добраться до данных и научились ставить замки. Защищаться от подмены запросов, вредоносного кода и других атак. Проект «Чиним сайт» был как квест: находишь уязвимость и закрываешь её, пока никто не воспользовался.
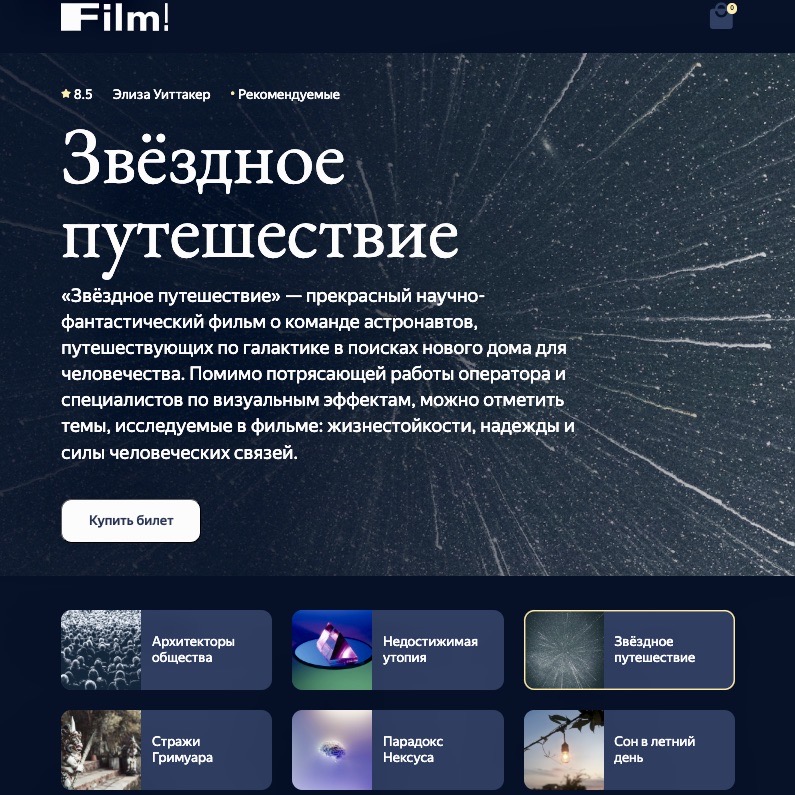
Два моих проекта уже опубликованы в сети:
- Фильмы. Сервис для покупки билетов в кинотеатр. Ссылка https://film.stud-project.ru
- Веб-ларёк. Интернет магазин товаров для разработчиков. Ссылка https://weblarek.stud-project.ru
Впереди два проектных месяца: будем работать в команде над большим проектом. Тимлид нарезает задачи на канбан доске, а мы их выполняем. Через 8 недель проект должен быть сдан.
Путь ещё длинный, но эти четыре месяца очень укрепили уверенность. Теперь я спокойно заглядываю «под капот» и понимаю, как сервер, база данных и фронтенд договариваются друг с другом.


